¿Es legal el scraping en LinkedIn? No es un delito en sí, pero tampoco es seguro. En EE. UU., el scraping de páginas que cualquiera puede abrir no se ha considerado una infracción de la Computer Fraud and Abuse Act, pero incumple el Acuerdo de usuario de LinkedIn y puede acabar en bloqueos de cuenta o demandas. En la UE, todo perfil son datos personales, así que el RGPD se aplica por completo: necesitas una base jurídica, debes informar a la persona, solo puedes conservar los datos mientras dure la finalidad y debes parar cuando se oponga. “Era público” no es una defensa.
Respuesta corta: tres capas distintas, tres respuestas distintas
La mayoría de los artículos preguntan “¿legal o ilegal?” como si hubiera una sola regla. Hay tres, las hacen cumplir personas distintas y dan respuestas diferentes para el mismo acto.
| Capa | La pregunta | Perfiles públicos, extraídos con scraping | Consecuencia típica |
|---|---|---|---|
| Derecho penal / de acceso | ¿Has entrado en un sistema protegido? | En EE. UU., probablemente no en el caso de páginas que cualquiera puede abrir (hiQ, Van Buren) | Baja para páginas públicas; mayor con inicios de sesión, cuentas falsas y elusión de bloqueos |
| Contrato (Acuerdo de usuario de LinkedIn) | ¿Aceptaste no hacer scraping? | Sí, si tienes una cuenta: bots, rastreadores y extensiones están prohibidos | Cuenta restringida, cartas de cese y desistimiento, reclamaciones de daños contra scrapers comerciales |
| Protección de datos (RGPD) | ¿Tienes una base para tratar los datos de estas personas? | Los datos son datos personales. El interés legítimo puede servir, con condiciones | Multas de hasta 20 millones de € o el 4 % de la facturación, órdenes de eliminación, reclamaciones de daños |
Un reclutador que lee perfiles en un navegador se mantiene del lado seguro en las tres capas si el proceso está documentado. Un equipo que exporta miles de perfiles con una extensión del navegador queda expuesto en las tres a la vez.
¿Es delito el scraping en LinkedIn en EE. UU.?
El debate estadounidense gira en torno a la Computer Fraud and Abuse Act (CFAA). En Van Buren v. United States (3 de junio de 2021), el Tribunal Supremo interpretó la CFAA de forma restringida: cubre entrar en partes de un ordenador que te están vedadas, no el uso indebido de información que se te permitía ver (sentencia). Aplicando esa línea, el Noveno Circuito resolvió el 18 de abril de 2022 en hiQ v. LinkedIn que el scraping de datos de páginas públicas, sin inicio de sesión, probablemente no cuenta como acceso “sin autorización” (sentencia).
Eso es menos luz verde de lo que parece. El propio tribunal señaló que los propietarios de sitios web “no están sin recursos” al amparo de otras leyes, y el caso terminó en diciembre de 2022 con una sentencia por acuerdo de 500.000 $ contra hiQ y una orden permanente de dejar de hacer scraping y eliminar los datos (resumen de Proskauer). La resolución se aplica a páginas públicas; no dice nada sobre inicios de sesión, cuentas falsas ni sobre la normativa de protección de datos de la UE.
¿Qué dice la propia norma de LinkedIn y qué te ocurre a ti?
El centro de ayuda de LinkedIn establece que no se permiten rastreadores, bots, plug-ins ni extensiones del navegador que hagan scraping del sitio o automaticen actividad, y que los miembros que usan esas herramientas infringen el Acuerdo de usuario; las consecuencias van desde cuentas restringidas hasta herramientas que dejan de funcionar (centro de ayuda de LinkedIn, a octubre de 2026). Para ti como reclutador, este es el coste real más probable: un puesto de recruiter restringido en mitad de una búsqueda.
Para los scrapers comerciales, el coste es mayor. El 24 de enero de 2025, LinkedIn demandó a Proxycurl por hacer scraping de perfiles y crear cuentas falsas (comunicado de LinkedIn del 24 de enero de 2025) y desde entonces ha anunciado que el asunto está resuelto. Las herramientas basadas en ese tipo de datos pueden desaparecer de la noche a la mañana y llevarse tu flujo de trabajo con ellas.
¿Se aplica el RGPD a los perfiles públicos de LinkedIn?
Sí. Un nombre, un cargo, una empresa y una foto son datos personales, los haya hecho visibles la persona o no. El RGPD se aplica a cualquiera que se dirija a personas en la UE, esté donde esté el reclutador (texto del RGPD). Cuatro obligaciones importan en el sourcing:
- Base jurídica. La candidata habitual es el interés legítimo conforme al art. 6, apartado 1, letra f: tienes un interés real (cubrir un puesto), el tratamiento es necesario y los intereses de la persona no prevalecen sobre los tuyos. Documenta esa ponderación por puesto. Es más fácil justificarlo con una persona cuyo perfil indica apertura a oportunidades que con alguien que nunca esperó que lo contactaran.
- Información. Si no obtuviste los datos de la propia persona, el art. 14 te obliga a decirle quién eres, por qué tienes los datos, de dónde proceden y qué derechos tiene, como máximo en el plazo de un mes, o en el primer mensaje si usas los datos para contactarla.
- Conservación. Conserva los datos solo mientras dure la finalidad. Los perfiles a los que nunca se contactó no deberían estar años en una base de datos.
- Oposición. Si alguien se opone (art. 21), deja de tratar sus datos para esa finalidad y asegúrate de que la baja llegue a cada herramienta y lista que los tenga.
Lo que han hecho realmente los reguladores
El historial de sanciones no trata de reclutadores, pero muestra cómo interpretan las autoridades la palabra “público”:
- KASPR (Francia, 5 de diciembre de 2024): la CNIL multó con 240.000 € a la empresa creadora de una extensión del navegador que revela datos de contacto a partir de perfiles de LinkedIn. Recopilaba datos de personas que habían restringido quién podía verlos, lo que superaba lo que podían esperar razonablemente; conservaba los datos cinco años desde cada actualización; e informó a las personas unos cuatro años después del lanzamiento (resolución de la CNIL).
- Clearview AI (Países Bajos, 16 de mayo de 2024): 30,5 millones de € por crear una base de datos sin base jurídica y sin informar a las personas incluidas (noticia del CEPD). Los datos eran imágenes faciales, no currículums, pero el principio es el mismo.
- Scraping de Facebook (Alemania, 18 de noviembre de 2024): el Tribunal Federal de Justicia de Alemania resolvió que incluso la pérdida de control sobre datos personales puede ser un daño conforme al art. 82 del RGPD y apuntó unos 100 € por la mera pérdida de control (nota de prensa del BGH). Ese caso fue contra la plataforma cuyos datos fueron extraídos, pero muestra que los tribunales cuentan el control, no el uso indebido.
¿Qué cambia en Alemania, Austria y Suiza?
La lógica del RGPD es la misma, pero las normas de contacto añaden una segunda prueba. En Alemania, los contactos por correo electrónico y por teléfono se rigen por el § 7 UWG, que es más estricto que el RGPD; un mensaje de LinkedIn y un correo electrónico no reciben el mismo trato. Los perfiles de XING siguen la misma lógica que los de LinkedIn: la visibilidad pública no sustituye a una base jurídica ni al aviso del art. 14. Nuestra guía sobre sourcing activo y RGPD explica las normas de contacto en detalle.
¿Cómo hago sourcing sin riesgo de scraping? Paso a paso
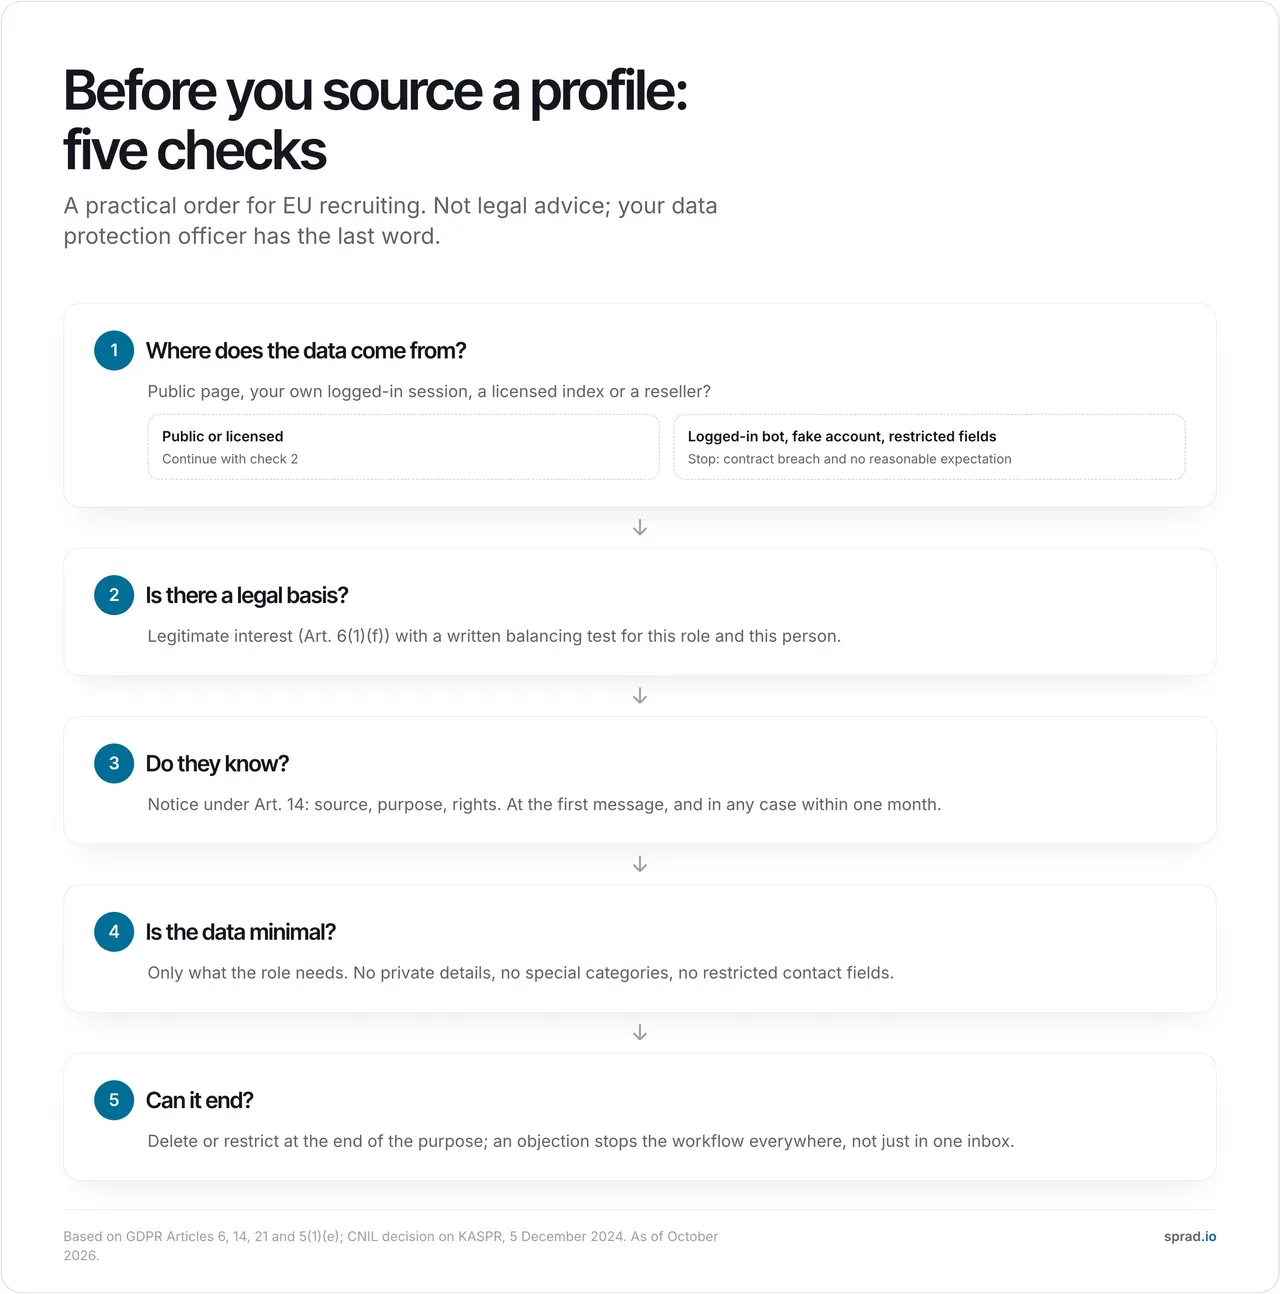
- Elige primero la fuente. Prefiere tus propias búsquedas en el navegador, un ATS o CRM, o una herramienta que te diga de dónde vienen sus datos. Evita cualquier cosa que necesite tu contraseña para funcionar en segundo plano.
- Redacta la prueba de ponderación una vez por puesto. Tres líneas: por qué este puesto requiere sourcing, por qué estas personas encajan, por qué los datos usados no son más de los necesarios.
- Guarda menos perfiles. Guarda solo a las personas a las que vas a contactar. Cada persona que almacenas se convierte en un registro con obligaciones de aviso y conservación.
- Incluye el aviso del art. 14 en el primer mensaje. Preséntate a ti y a la empresa, indica la fuente (“tu perfil profesional público”), la finalidad, cuánto tiempo conservas los datos y cómo oponerse.
- Fija una fecha de conservación. Por ejemplo, elimina a quienes no responden a los seis meses, salvo que la persona haya aceptado seguir en tu red de talento. El plazo lo decides tú; déjalo por escrito.
- Haz que la oposición sea una parada, no una respuesta. Una sola lista que respeten todas las herramientas.
Ejemplo práctico: un equipo de tres
Supuesto a modo ilustrativo: tres reclutadores guardan cada uno 40 perfiles por semana. Son 120 registros nuevos por semana, unos 520 al mes. Si todos se almacenan sin contacto, debes 520 avisos del art. 14 al mes y tienes 520 fechas de conservación que gestionar. Si guardas solo los perfiles a los que vas a escribir, por ejemplo la mitad, y pones el aviso en el primer mensaje, el paso del aviso no cuesta nada extra y la cantera conservada se reduce a la mitad. El paso de cumplimiento que más trabajo ahorra es almacenar a menos personas.
El lado del coste es igual de concreto: un puesto de recruiter restringido durante una búsqueda hace perder días, y un puesto cuesta dinero real. Las listas de precios públicas sitúan un único puesto de LinkedIn Recruiter Lite en unos 140 $ al mes con contrato anual (consulta la página de precios actual de LinkedIn antes de fiarte).
| Método | Ejemplo | Riesgo | Por qué |
|---|---|---|---|
| Leer y anotar a mano unos pocos perfiles | Abrir 20 perfiles para un puesto, guardar 8 | Bajo | Pequeño, específico del puesto, fácil de justificar y de informar |
| Herramienta de búsqueda sobre un índice con licencia o de la web pública | Búsqueda con IA que devuelve perfiles con razones | Bajo a medio | Depende de las fuentes del proveedor; sigues siendo el responsable del tratamiento de lo que guardas |
| Exportación masiva desde una extensión de scraping | Plug-in del navegador que exporta resultados de búsqueda a CSV | Alto | Rompe las normas de LinkedIn, recopila sin una finalidad por persona, crea una base de datos que no puedes explicar |
| Bots con cuentas con sesión iniciada o falsas | Visitas automatizadas a gran escala, perfiles rotatorios | Muy alto | El patrón por el que LinkedIn demanda; los reguladores consideran ilícita la recopilación más allá de lo razonablemente esperable |
¿Qué herramientas y plantillas ayudan?
Necesitas tres documentos breves, y ninguno requiere software especial:
- Plantilla de prueba de ponderación (por puesto): finalidad, necesidad, impacto en la persona, salvaguardas, decisión y fecha.
- Texto del art. 14 para el primer mensaje: “He encontrado tu perfil profesional público y creo que podrías encajar en nuestro puesto abierto X. Guardamos tu nombre, cargo, empresa y el contenido del perfil por interés legítimo (art. 6, apartado 1, letra f, del RGPD) durante un máximo de 6 meses. Puedes oponerte o pedir la eliminación en cualquier momento respondiendo a este mensaje; nuestro aviso de privacidad está en [enlace].”
- Registro de oposiciones: una sola lista, consultada antes de cada envío.
Hazle por escrito seis preguntas a cada proveedor de sourcing: ¿De dónde proceden los datos? ¿La herramienta inicia sesión con mi cuenta o usa cuentas falsas? ¿Qué campos recopila y respeta los ajustes de visibilidad? ¿Dónde se alojan los datos? ¿Ofrecéis un contrato de encargado del tratamiento? ¿Puedo exportar y eliminar todo?
¿Qué errores debo evitar?
- Creer que “público” zanja la discusión. La CNIL multó a KASPR precisamente por ese tipo de recopilación.
- Exportarlo todo “por si acaso”. Una base de datos sin una finalidad por persona no se puede defender.
- Enviar el aviso del art. 14 con meses de retraso. KASPR informó a las personas cuatro años después del lanzamiento y fue multada.
- Tratar un rebote o una baja como la única oposición. Debe llegar a cada herramienta y lista.
- Usar datos de un scraper para enriquecer candidatos en tu ATS sin comprobar la fuente. El registro hereda el problema.
- Saltarse al delegado de protección de datos. Una revisión de 20 minutos antes del lanzamiento es más barata que cualquiera de los problemas anteriores.
¿Cómo cambia esto la IA?
La IA facilita el scraping y aumenta el volumen, así que las obligaciones crecen con él. Un agente que revisa 500 perfiles por noche genera 500 decisiones sobre personas que deberías poder explicar. Importan dos puntos. Primero, el aviso y la oposición tienen que automatizarse junto con la búsqueda; de lo contrario, el proceso supera su propia documentación. Segundo, el AI Act de la UE clasifica como de alto riesgo los sistemas de IA usados para filtrar o evaluar candidatos (anexo III), de modo que cuanto menos decida una herramienta por sí sola, más fácil es cumplir. LinkedIn, por su parte, ha seguido demandando a scrapers a medida que los bots mejoran; las herramientas que perduran son las que no dependen de burlar sus defensas.
Dónde encaja Sprad
Sprad lleva siete años desarrollando software de selección, para start-ups, grandes empresas, clientes del sector público y aseguradoras, y la protección de datos es una de las primeras preguntas que nos hacen agencias y equipos internos. Atlas, nuestra herramienta de sourcing, busca en LinkedIn, XING, GitHub y tu propia cantera de talento, comprueba cada perfil de forma individual frente a tus requisitos y muestra una razón para cada resultado. El alojamiento está en la UE, con estándares de seguridad fijados por clientes de grandes empresas, del sector público y de seguros, y esto se aplica para Europa y EE. UU. Las personas a las que invitas a tu red de talento se unen con conocimiento, conservas una exportación completa de los datos en bruto y la red sigue siendo gratuita después de que canceles.
Lo que una herramienta no puede hacer es convertir un proceso en lícito por ti. Sigues siendo el responsable del tratamiento: la prueba de ponderación, el aviso y las normas de conservación son tuyos, y Atlas prepara mientras las personas deciden. En el PeopleSearchBench público (Recruiting), Atlas alcanza 73,5 en nuestra propia remedición, convertida a la escala publicada (publicado por Lessie, octubre de 2026; puntuaciones de otros sistemas tal como se publican en el benchmark; Atlas es nuestra propia remedición con el procedimiento de prueba abierto del benchmark, convertida a la escala publicada; no es una participación oficial). Puedes empezar gratis con 100 créditos al mes, o usar Recruiter Lite desde 79 € por puesto y mes; consulta precios y Sourcing activo. Si quieres conservar tus propios datos, lee de quién son los datos de tus candidatos.
Preguntas frecuentes
¿Es ilegal el scraping en LinkedIn en Europa?
No automáticamente, pero está regulado. Los perfiles públicos son datos personales, así que necesitas una base jurídica (normalmente interés legítimo con una prueba de ponderación por escrito), un aviso del art. 14, un límite de conservación y una forma de atender las oposiciones. Se ha sancionado recopilar datos que las personas habían restringido o recopilar sin una finalidad.
¿Pueden bloquearme por hacer scraping en LinkedIn?
Sí. LinkedIn prohíbe scrapers, bots y extensiones que automaticen actividad, y restringe o cierra las cuentas que los usan.
¿Hizo legal el scraping el caso hiQ v. LinkedIn?
No. Resolvió que el scraping de páginas públicas probablemente no infringe la CFAA. El caso terminó con una sentencia por acuerdo contra hiQ y no dice nada sobre las condiciones de LinkedIn ni sobre el RGPD.
¿Tengo que decir a los candidatos que los encontré en LinkedIn?
Sí, si guardas sus datos. El art. 14 exige informarles, como muy tarde en el primer mensaje, y en cualquier caso en el plazo de un mes desde la recopilación.
¿Es más seguro usar una herramienta que hacer scraping yo mismo?
Solo si la herramienta es transparente sobre sus fuentes y no inicia sesión como tú ni usa cuentas falsas. Pregúntalo por escrito; en ambos casos sigues siendo el responsable del tratamiento.
Este artículo ofrece información general a octubre de 2026 y no es asesoramiento jurídico. Para tu propio proceso, consulta a tu delegado de protección de datos o a un abogado.
Jürgen Ulbrich
Jürgen Ulbrich cuenta con más de una década de experiencia en la creación y dirección de equipos y empresas de alto rendimiento. Como experto en programas de recomendación de empleados y en procesos de feedback y desempeño, Jürgen ha ayudado a más de 100 organizaciones a optimizar sus estrategias de captación y desarrollo de talento.