Ist LinkedIn-Scraping legal? Es ist für sich genommen keine Straftat, aber auch nicht sicher. In den USA gilt das Auslesen öffentlich zugänglicher Seiten bislang nicht als Verstoß gegen den Computer Fraud and Abuse Act, es verstößt aber gegen die Nutzungsvereinbarung von LinkedIn und kann zu Kontosperren oder Klagen führen. In der EU ist jedes Profil ein personenbezogenes Datum, die DSGVO gilt also voll: Sie brauchen eine Rechtsgrundlage, müssen die Person informieren, dürfen die Daten nur so lange speichern, wie der Zweck besteht, und müssen bei Widerspruch aufhören. „Es war öffentlich“ ist keine Verteidigung.
Die kurze Antwort: drei getrennte Ebenen, drei getrennte Antworten
Die meisten Beiträge fragen „legal oder illegal?“, als gäbe es eine Regel. Es sind drei, sie werden von unterschiedlichen Stellen durchgesetzt, und sie kommen für dieselbe Handlung zu unterschiedlichen Ergebnissen.
| Ebene | Die Frage | Öffentliche Profile, gescraped | Typische Folge |
|---|---|---|---|
| Strafrecht / Zugriffsrecht | Sind Sie in ein geschütztes System eingedrungen? | In den USA wohl nicht bei Seiten, die jeder öffnen kann (hiQ, Van Buren) | Gering bei öffentlichen Seiten; höher bei Logins, Fake-Konten und umgangenen Sperren |
| Vertrag (Nutzungsvereinbarung von LinkedIn) | Haben Sie zugesagt, nicht zu scrapen? | Ja, mit Konto: Bots, Crawler und Erweiterungen sind verboten | Eingeschränktes Konto, Abmahnungen, Schadensersatz gegen kommerzielle Scraper |
| Datenschutz (DSGVO) | Haben Sie eine Grundlage, die Daten dieser Personen zu verarbeiten? | Die Daten sind personenbezogen. Berechtigtes Interesse kann tragen, unter Bedingungen | Bußgeld bis 20 Mio. € oder 4 % des Umsatzes, Löschanordnung, Schadensersatz |
Wer Profile im Browser liest und den Ablauf dokumentiert, bewegt sich auf allen drei Ebenen im sicheren Bereich. Wer tausende Profile mit einer Browser-Erweiterung exportiert, ist auf allen dreien gleichzeitig angreifbar.
Ist LinkedIn-Scraping in den USA eine Straftat?
Die US-Debatte dreht sich um den Computer Fraud and Abuse Act (CFAA). In Van Buren v. United States (3. Juni 2021) las der Supreme Court den CFAA eng: Er erfasst das Betreten von Bereichen eines Computers, die Ihnen verschlossen sind, nicht den Missbrauch von Informationen, die Sie sehen durften (Urteil). Daran anknüpfend entschied der Ninth Circuit am 18. April 2022 in hiQ v. LinkedIn, dass das Auslesen öffentlicher Seiten ohne Login wahrscheinlich kein Zugriff „ohne Berechtigung“ ist (Urteil).
Das ist weniger ein Freibrief, als es klingt. Das Gericht verwies selbst darauf, dass Website-Betreiber nach anderen Gesetzen nicht schutzlos sind, und der Fall endete im Dezember 2022 mit einem Anerkenntnisurteil über 500.000 $ gegen hiQ und einer dauerhaften Unterlassungsverfügung samt Löschung der Daten (Zusammenfassung von Proskauer). Das Urteil betrifft öffentliche Seiten; zu Logins, Fake-Konten oder dem EU-Datenschutzrecht sagt es nichts.
Was sagt LinkedIn selbst, und was passiert mit Ihnen?
LinkedIns Hilfecenter nennt Crawler, Bots, Browser-Plug-ins und Erweiterungen, die die Seite auslesen oder Aktivitäten automatisieren, als nicht erlaubt; wer solche Tools nutzt, verstößt gegen die Nutzungsvereinbarung, die Folgen reichen von eingeschränkten Konten bis zu Tools, die nicht mehr funktionieren (LinkedIn-Hilfecenter, Stand Oktober 2026). Für Sie als Recruiter ist das die wahrscheinlichste reale Folge: ein gesperrter Recruiter-Platz mitten in einer Suche.
Für kommerzielle Scraper ist es teurer. Am 24. Januar 2025 verklagte LinkedIn Proxycurl wegen des Auslesens von Profilen und angelegter Fake-Konten (Mitteilung von LinkedIn vom 24. Januar 2025) und hat den Fall inzwischen als beigelegt gemeldet. Tools, die auf solchen Daten aufbauen, können über Nacht verschwinden und Ihren Ablauf mitnehmen.
Gilt die DSGVO für öffentliche LinkedIn-Profile?
Ja. Name, Position, Arbeitgeber und Foto sind personenbezogene Daten, egal ob die Person sie sichtbar gemacht hat. Die DSGVO gilt für alle, die sich an Menschen in der EU richten, unabhängig vom Sitz des Recruiters (DSGVO-Text). Vier Pflichten zählen im Sourcing:
- Rechtsgrundlage. Üblich ist das berechtigte Interesse nach Art. 6 Abs. 1 lit. f: Sie haben ein echtes Interesse (eine Stelle besetzen), die Verarbeitung ist erforderlich, und die Interessen der Person überwiegen nicht. Halten Sie diese Abwägung je Stelle schriftlich fest. Wer im Profil Wechselbereitschaft signalisiert, ist leichter zu begründen als jemand, der nie mit einer Ansprache rechnen musste.
- Information. Haben Sie die Daten nicht bei der Person erhoben, verlangt Art. 14, dass Sie Name, Zweck, Quelle und Rechte mitteilen, spätestens nach einem Monat, bei Kontaktaufnahme spätestens mit der ersten Nachricht.
- Speicherdauer. Daten nur so lange halten, wie der Zweck besteht. Profile, die nie angeschrieben wurden, gehören nicht jahrelang in eine Datenbank.
- Widerspruch. Widerspricht jemand (Art. 21), beenden Sie die Verarbeitung für diesen Zweck, und der Stopp muss jedes Tool und jede Liste erreichen, in der die Person steht.
Was Aufsichtsbehörden und Gerichte tatsächlich getan haben
Die Fälle betreffen nicht Recruiter, zeigen aber, wie „öffentlich“ gelesen wird:
- KASPR (Frankreich, 5. Dezember 2024): Die CNIL verhängte 240.000 € gegen den Hersteller einer Browser-Erweiterung, die Kontaktdaten aus LinkedIn-Profilen anzeigt. Erfasst wurden auch Daten von Personen, die die Sichtbarkeit eingeschränkt hatten, was über ihre vernünftige Erwartung hinausging; die Daten wurden fünf Jahre ab jeder Aktualisierung gespeichert, und informiert wurde erst rund vier Jahre nach dem Start (CNIL-Entscheidung).
- Clearview AI (Niederlande, 16. Mai 2024): 30,5 Mio. € für eine Datenbank ohne Rechtsgrundlage und ohne Information der Betroffenen (EDPB-Meldung). Es ging um Gesichtsbilder, nicht um Lebensläufe, das Prinzip ist aber dasselbe.
- Facebook-Scraping (Deutschland, 18. November 2024): Der Bundesgerichtshof entschied, dass schon der Verlust der Kontrolle über personenbezogene Daten ein Schaden nach Art. 82 DSGVO sein kann, und nannte für den bloßen Kontrollverlust eine Größenordnung von 100 € (Pressemitteilung des BGH). Der Fall richtete sich gegen die Plattform, deren Daten abgegriffen wurden, zeigt aber, dass Gerichte die Kontrolle zählen, nicht erst den Missbrauch.
Was gilt in Deutschland, Österreich und der Schweiz zusätzlich?
Die DSGVO-Logik ist gleich, die Kontaktregeln bringen eine zweite Prüfung. In Deutschland unterliegen Ansprachen per E-Mail und Telefon § 7 UWG und damit strengeren Regeln als der DSGVO; eine LinkedIn-Nachricht und eine E-Mail werden nicht gleich behandelt. XING-Profile folgen derselben Logik wie LinkedIn: Öffentliche Sichtbarkeit ersetzt weder die Rechtsgrundlage noch die Information nach Art. 14. Unser Ratgeber zu Active Sourcing und DSGVO geht die Kontaktregeln im Detail durch.
Wie sourcen Sie ohne Scraping-Risiko? Schritt für Schritt
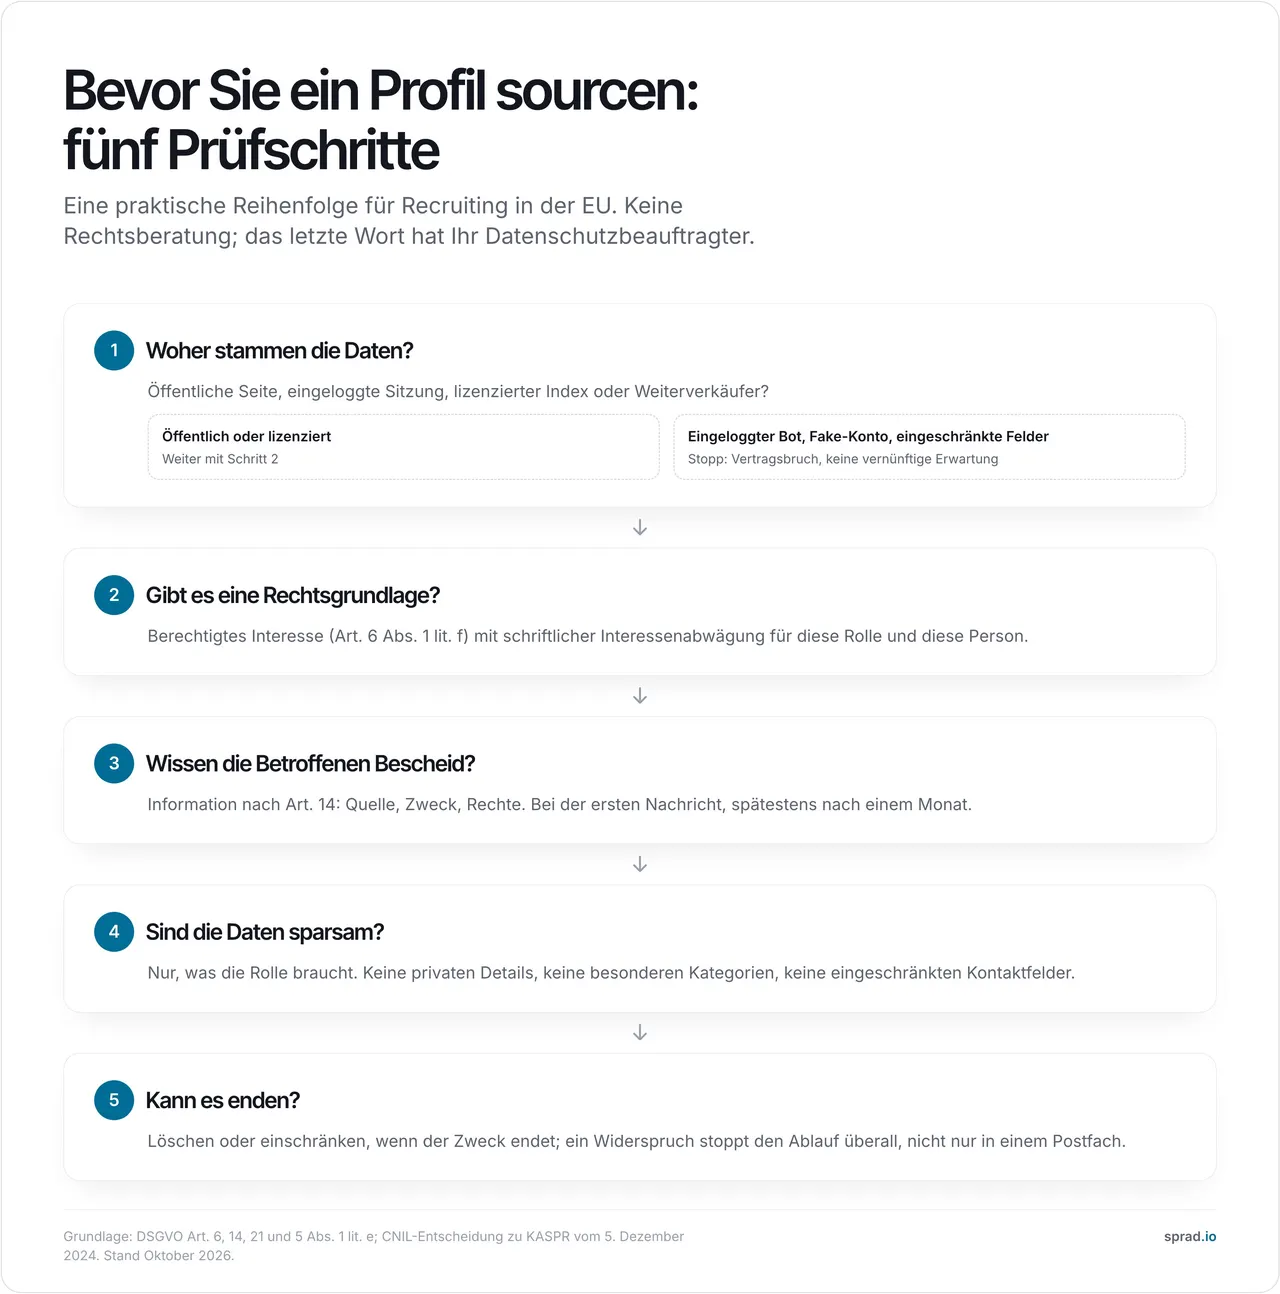
- Zuerst die Quelle wählen. Bevorzugen Sie eigene Suchen im Browser, ein ATS oder CRM oder ein Tool, das offenlegt, woher seine Daten stammen. Meiden Sie alles, was Ihr Passwort braucht, um im Hintergrund zu laufen.
- Die Interessenabwägung einmal je Stelle schreiben. Drei Zeilen: warum die Stelle Sourcing braucht, warum diese Personen passen, warum die genutzten Daten nicht über das Nötige hinausgehen.
- Weniger Profile speichern. Speichern Sie nur, wen Sie anschreiben. Jede gespeicherte Person ist ein Datensatz mit Informations- und Löschpflichten.
- Die Art.-14-Information in die erste Nachricht. Nennen Sie sich und das Unternehmen, die Quelle („Ihr öffentliches berufliches Profil“), den Zweck, die Speicherdauer und den Weg zum Widerspruch.
- Ein Löschdatum setzen. Zum Beispiel Nicht-Antwortende nach sechs Monaten löschen, außer die Person hat zugestimmt, im Talent-Netzwerk zu bleiben. Die Frist legen Sie selbst fest; schreiben Sie sie auf.
- Widerspruch ist ein Stopp, keine Antwort. Eine Liste, die jedes Tool beachtet.
Rechenbeispiel: ein Team mit drei Recruitern
Annahme zur Veranschaulichung: Drei Recruiter speichern je 40 Profile pro Woche. Das sind 120 neue Datensätze pro Woche, rund 520 pro Monat. Werden alle ohne Kontakt gespeichert, schulden Sie 520 Informationen nach Art. 14 im Monat und müssen 520 Löschtermine führen. Speichern Sie nur die Profile, die Sie anschreiben, sagen wir die Hälfte, und legen die Information in die erste Nachricht, kostet der Informationsschritt nichts extra und der gehaltene Bestand halbiert sich. Der Schritt, der am meisten Arbeit spart, ist: weniger Personen speichern.
Die Kostenseite ist genauso konkret: Ein gesperrter Recruiter-Platz mitten in einer Suche kostet Tage, und ein Platz kostet Geld. Öffentliche Preislisten nennen für einen einzelnen LinkedIn Recruiter Lite Platz grob 140 $ im Monat bei Jahresvertrag (prüfen Sie den aktuellen Preis bei LinkedIn, bevor Sie sich darauf stützen).
| Methode | Beispiel | Risiko | Warum |
|---|---|---|---|
| Wenige Profile von Hand lesen und notieren | 20 Profile für eine Stelle öffnen, 8 speichern | Gering | Klein, stellenbezogen, leicht zu begründen und zu informieren |
| Suchtool auf lizenziertem oder öffentlichem Web-Index | KI-Suche, die Profile mit Begründung liefert | Gering bis mittel | Hängt von den Quellen des Anbieters ab; für Gespeichertes bleiben Sie verantwortlich |
| Massenexport mit Scraper-Erweiterung | Browser-Plug-in exportiert Suchergebnisse als CSV | Hoch | Verstößt gegen LinkedIns Regeln, sammelt ohne Zweck je Person, baut eine Datenbank, die Sie nicht erklären können |
| Bots mit eingeloggten oder gefälschten Konten | Automatische Besuche in großem Umfang, wechselnde Profile | Sehr hoch | Das Muster, gegen das LinkedIn klagt; Aufsichten werten Erhebung jenseits der vernünftigen Erwartung als rechtswidrig |
Welche Tools und Vorlagen helfen?
Sie brauchen drei kurze Dokumente, und keines verlangt Spezialsoftware:
- Vorlage Interessenabwägung (je Stelle): Zweck, Erforderlichkeit, Auswirkung auf die Person, Schutzmaßnahmen, Entscheidung und Datum.
- Text nach Art. 14 für die erste Nachricht: „Ich habe Ihr öffentliches berufliches Profil gefunden und glaube, dass Sie zu unserer offenen Stelle X passen könnten. Wir speichern Ihren Namen, Ihre Position, Ihren Arbeitgeber und die Profilinhalte auf Grundlage des berechtigten Interesses (Art. 6 Abs. 1 lit. f DSGVO) für bis zu 6 Monate. Sie können jederzeit widersprechen oder die Löschung verlangen, indem Sie auf diese Nachricht antworten; unsere Datenschutzhinweise finden Sie unter [Link].“
- Widerspruchsliste: eine Liste, vor jedem Versand geprüft.
Stellen Sie jedem Sourcing-Anbieter schriftlich sechs Fragen: Woher stammen die Daten? Loggt sich das Tool mit meinem Konto ein oder nutzt es Fake-Konten? Welche Felder werden erfasst, und werden Sichtbarkeitseinstellungen beachtet? Wo werden die Daten gehostet? Gibt es einen Auftragsverarbeitungsvertrag? Kann ich alles exportieren und löschen?
Welche Fehler sollten Sie vermeiden?
- Glauben, „öffentlich“ beende die Diskussion. Die CNIL hat KASPR genau für diese Art der Erhebung bestraft.
- Alles „auf Vorrat“ exportieren. Eine Datenbank ohne Zweck je Person ist nicht zu verteidigen.
- Die Art.-14-Information Monate zu spät senden. KASPR informierte vier Jahre nach dem Start und wurde bestraft.
- Bounce oder Abmeldung für den einzigen Widerspruch halten. Er muss jedes Tool und jede Liste erreichen.
- Scraper-Daten zur Anreicherung im ATS nutzen, ohne die Quelle zu prüfen. Der Datensatz erbt das Problem.
- Den Datenschutzbeauftragten auslassen. Eine Prüfung von 20 Minuten vor dem Start ist billiger als alles oben Genannte.
Wie verändert KI das?
KI macht Scraping einfacher und das Volumen größer, die Pflichten wachsen mit. Ein Agent, der nachts 500 Profile prüft, erzeugt 500 Entscheidungen über Menschen, die Sie erklären können sollten. Zwei Punkte zählen. Erstens müssen Information und Widerspruch mit der Suche automatisiert werden, sonst wächst der Prozess über seinen eigenen Papierkram hinaus. Zweitens stuft die EU-KI-Verordnung KI-Systeme zur Filterung oder Bewertung von Bewerbungen als Hochrisiko ein (Anhang III), je weniger ein Tool allein entscheidet, desto leichter die Compliance. LinkedIn verklagt Scraper weiter, je besser die Bots werden; Bestand haben Tools, die nicht darauf angewiesen sind, dessen Schutz zu umgehen.
Wo Sprad passt
Sprad baut seit sieben Jahren Recruiting-Software, für Start-ups, große Konzerne, öffentliche Auftraggeber und Versicherungen, und Datenschutz gehört zu den ersten Fragen, die Agenturen und Recruiting-Teams uns stellen. Atlas, unser Sourcing-Tool, durchsucht LinkedIn, XING, GitHub und Ihren eigenen Talent Pool, prüft jedes Profil einzeln gegen Ihre Anforderungen und zeigt zu jedem Ergebnis eine Begründung. Das Hosting liegt in der EU, mit Sicherheitsstandards, wie Enterprise-Kunden, öffentliche Auftraggeber und Versicherungen sie verlangen, für Europa und die USA. Personen, die Sie in Ihr Talent-Netzwerk einladen, treten bewusst bei, Sie behalten einen vollständigen Rohdaten-Export, und das Netzwerk bleibt auch nach einer Kündigung kostenlos.
Was ein Tool nicht kann: einen Prozess für Sie rechtmäßig machen. Sie bleiben Verantwortlicher, Interessenabwägung, Information und Löschregeln liegen bei Ihnen, und Atlas bereitet vor, während Menschen entscheiden. Im öffentlichen PeopleSearchBench (Recruiting) kommt Atlas in der eigenen Nachmessung, umgerechnet auf die veröffentlichte Skala, auf 73,5 (veröffentlicht von Lessie, Oktober 2026; Werte der anderen Systeme wie im Benchmark veröffentlicht, Atlas ist unsere eigene Nachmessung mit dem offenen Testverfahren des Benchmarks, auf die veröffentlichte Skala umgerechnet; kein offizieller Eintrag). Sie können kostenlos mit 100 Credits im Monat starten oder Recruiter Lite ab 79 € je Platz und Monat nutzen; siehe Preise und Active Sourcing. Wenn Sie Ihre Daten behalten wollen, lesen Sie wem Ihre Kandidatendaten gehören.
FAQ
Ist LinkedIn-Scraping in Europa illegal?
Nicht automatisch, aber es ist reguliert. Öffentliche Profile sind personenbezogene Daten, Sie brauchen also eine Rechtsgrundlage (meist berechtigtes Interesse mit schriftlicher Abwägung), eine Information nach Art. 14, eine Speicherfrist und einen Weg, Widersprüche umzusetzen. Das Erfassen eingeschränkter Daten oder das Sammeln ohne Zweck wurde sanktioniert.
Kann ich für Scraping bei LinkedIn gesperrt werden?
Ja. LinkedIn verbietet Scraper, Bots und Erweiterungen, die Aktivitäten automatisieren, und schränkt Konten, die sie nutzen, ein oder schließt sie.
Hat hiQ v. LinkedIn Scraping legal gemacht?
Nein. Das Gericht hielt fest, dass das Auslesen öffentlicher Seiten wahrscheinlich nicht gegen den CFAA verstößt. Der Fall endete mit einem Anerkenntnisurteil gegen hiQ, und zu LinkedIns Bedingungen oder zur DSGVO sagt er nichts.
Muss ich Kandidaten mitteilen, dass ich sie auf LinkedIn gefunden habe?
Ja, wenn Sie ihre Daten speichern. Art. 14 verlangt die Information spätestens mit der ersten Nachricht und in jedem Fall innerhalb eines Monats nach der Erhebung.
Ist ein Tool sicherer als eigenes Scraping?
Nur, wenn das Tool seine Quellen offenlegt und sich nicht als Sie einloggt oder Fake-Konten nutzt. Fragen Sie schriftlich nach; Verantwortlicher bleiben Sie in jedem Fall.
Dieser Beitrag gibt allgemeine Informationen, Stand Oktober 2026, und ist keine Rechtsberatung. Für Ihren eigenen Prozess fragen Sie Ihren Datenschutzbeauftragten oder eine Anwältin bzw. einen Anwalt.
Jürgen Ulbrich
Jürgen Ulbrich verfügt über mehr als ein Jahrzehnt Erfahrung in der Entwicklung und Führung leistungsstarker Teams und Unternehmen. Als Experte für Mitarbeiterempfehlungsprogramme sowie Feedback- und Performance-Prozesse hat Jürgen über 100 Organisationen dabei unterstützt, ihre Talent Acquisition und Devlopment Strategie zu optimieren.